11 月 6 日星期五深夜,打开 Bank Rakyat 网站的人看到的是一个黑底绿字的页面:“MARLANWG IS HERE.”这次疑似 Bank Rakyat 被黑的事件,受影响的是公开网页,包括 iRakyat 网上银行的登录页,受影响的网站随后下线。银行还没有证实这是网络攻击。
疑似 Bank Rakyat 被黑,到底发生了什么?
截至 11 月 7 日:
- Lowyat.NET 刊出的截图显示,晚上 10 点 45 分有一个页面已被篡改。被改动的网页分布在银行的不止一个域名上。
- 据 Bernama 报道,晚上 11 点 30 分左右,Bank Rakyat 在 Facebook 上说它的企业网站暂时无法访问,并叫客户改用它的 app。
- Bank Rakyat 网站一度无法进入,之后恢复。
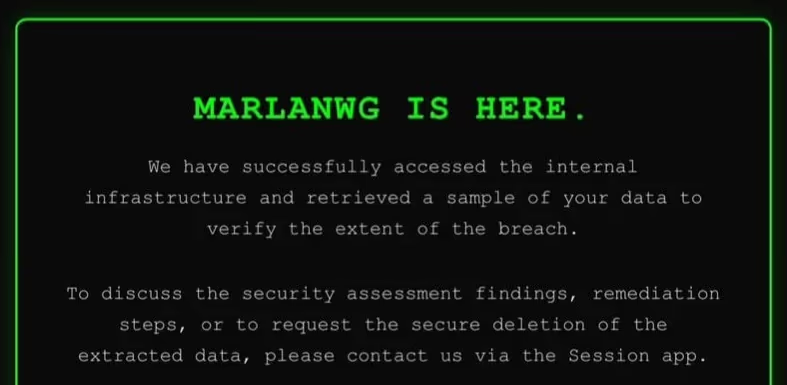 11 月 6 日晚上 10 点 45 分被篡改的页面,攻击者的联络 ID 已被我们裁掉。来源:Lowyat.NET
页面上写着,攻击者 “successfully accessed the internal infrastructure and retrieved a sample of your data”,也就是说他们已经进入内部基础设施,还拿走了一份数据样本。Bank Rakyat 没有说明这是否属实,也没说客户资料有没有被拿走。
Bank Rakyat 客户现在该怎么做?
银行叫客户改用它的 app。在它进一步说明之前,自己输入网址,不要点搜索结果;有关这次事件的短信或来电一律不要理,也检查一下你的交易。
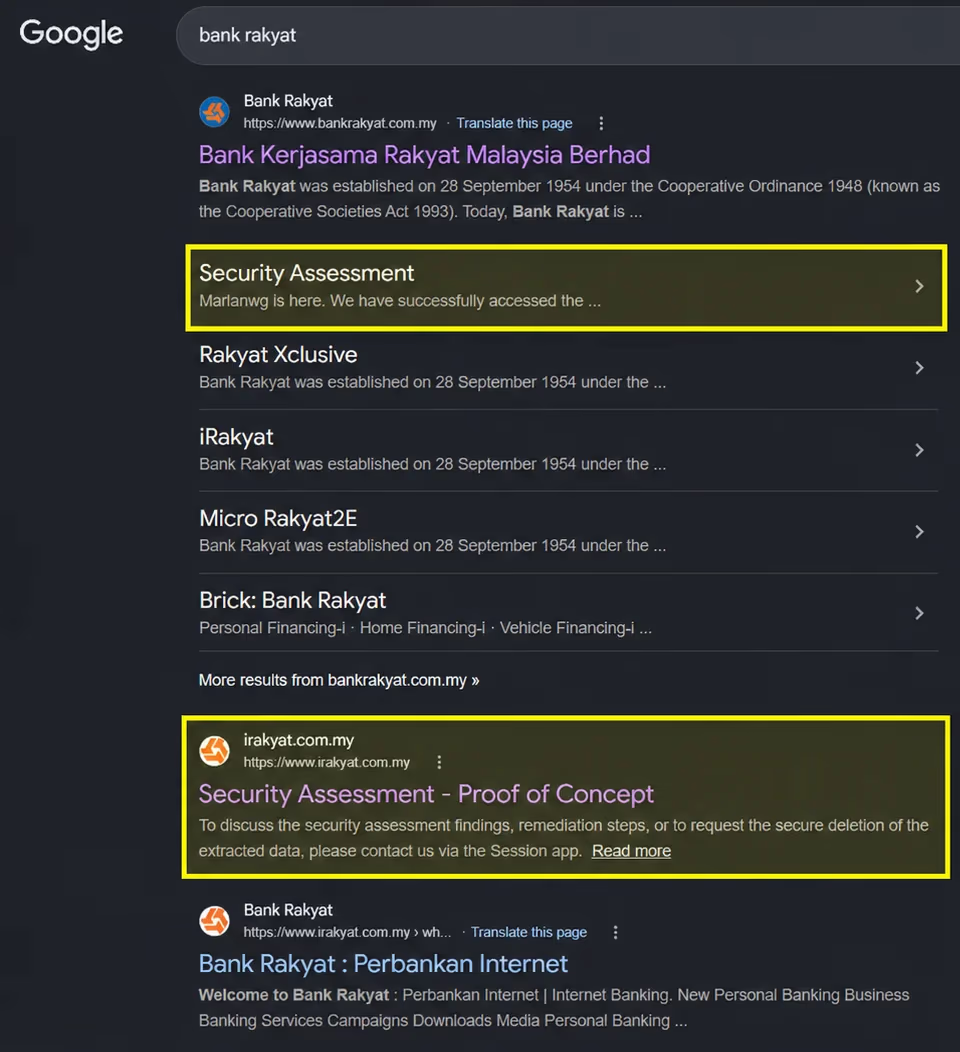 11 月 7 日凌晨 3 点 50 分的 Google 搜索结果,两个银行域名下仍然显示攻击者的文字。来源:Lowyat.NET
之前的 RM100 万罚款
2024 年,一名外部攻击者进入了 Bank Rakyat 的 IT 系统。国家银行在今年 1 月 20 日罚了它 RM100 万,4 月 1 日公布。国家银行说,这些违规 “attributed to inadequate cybersecurity controls and incident response”,也就是网络安全控制和事故应对不足。据 The Edge 报道,Bank Rakyat 说它之后已经采取补救措施,并加强了网络安全框架。目前没有人说过这两起事件是否有关,我们也不知道星期五的攻击者是怎么进来的。
这对你的公司网站意味着什么?
我们的看法:这件事跟每一家有网站的公司都有关。被改的大多是公开网页。在很多公司,这类网页上线时交给供应商,之后就没人再管。网页被篡改,至少会有人发现。webshell 是被偷偷放到网站服务器上的一小段脚本,让外人可以在上面执行指令,它却可以安静地待好几个月。
11 月 4 日,NACSA 把马来西亚的国家网络安全威胁级别从“低”调高到“中”,并要求关键基础设施的营运者落实九项措施,包括 24 小时监控、打补丁和多重身份验证。换成小一号的版本,20 人的公司也用得上:
- 列出你拥有的每一个网站和子域名。旧的活动页面和测试网站一样在跑代码。
- 给服务器、CMS 和插件打补丁,所有管理员账号都开启两步登录,卫生部在一间设施的文件共享平台出事后也把这一步定为强制。如果你的网站跑在 PHP 上,先查一下 PHP2Shell。
- 设置提醒,网页被改动或网站下线时马上知道,别等客户来告诉你。
- 写好第一个小时的应对计划:谁把网站下线,谁通知客户,谁去查个人资料有没有外泄。个人资料外泄,可能需要在 72 小时内按 PDPA 通报。
- 在你同意的前提下,请人故意攻击你的网站,修好之后再复测。一项修补没人试着攻破过,你拿到的只是一句“修好了”。这就是真正的渗透测试要做的事。Flexi Parking 被黑事件说明了这些漏洞可以有多基本。
如果你的网站或网页应用上线以后就没人检查过,这就是我们的工作。我们用攻击者的方式测试它,告诉你的开发人员要修什么,然后复测。跟我们聊聊,我们会老实告诉你,快速检查一下是不是就够了。
本文是根据截至 2026 年 11 月 7 日新闻报道整理的一般信息,不构成法律或网络安全建议。
参考资料
- Bank Rakyat Takes Down Sites After Suspected Cyber Attack, Lowyat.NET, 2026 年 11 月 7 日
- Bank Rakyat Under Suspected Cyberattack By Threat Actor "Marlanwg", Pokde.Net, 2026 年 11 月 7 日
- Bank Rakyat Website Experiences Temporary Disruption, Bernama, 2026 年 11 月 6 日
- Bank Rakyat fined RM1mil over cybersecurity, customer data protection breaches, FMT, 2026 年 4 月 1 日
- Bank Rakyat says remedial measures taken after BNM fine over cybersecurity incident, The Edge Malaysia
- Nacsa raises level of cyber security threat to medium, The Star, 2026 年 11 月 4 日