2026 年 11 月 14 日,我们的创办人用个人付费 Claude 配套,从马来西亚申请 Claude Mythos 使用权限。大约 20 分钟后,Anthropic 的 Verification Portal 显示 "Defense Access approved"。先别急着跟进:Mythos 不是什么藏起来的、更聪明的 Claude,对大部分企业来说,有没有它都一样。
简单来说: Mythos 不对一般公众开放。你要用 Pro、Max 或 Ultra 这类付费 Claude 配套,通过 Verification Portal 申请 Anthropic 的 Cyber Verification Program(CVP,网络安全验证计划)。个人(包括在马来西亚的个人)可以拿实体政府带照片证件申请 Defense Access。
Claude Mythos 推出了吗?它比 Fable 更聪明吗?
Anthropic 在 2026 年 11 月 9 日推出 Claude Fable 5.2 和 Mythos 5.2,是 Fable 系列的最新版本。官方公告说得很直白,两者是同一个底层模型:
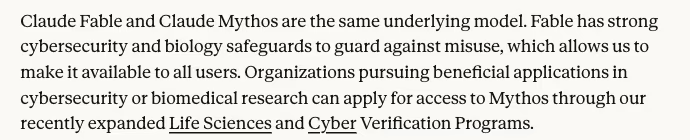 Anthropic 的 Fable 5.2 和 Mythos 5.2 公告,2026 年 11 月 15 日截图。
"Claude Fable and Claude Mythos are the same underlying model. Fable has strong cybersecurity and biology safeguards to guard against misuse, which allows us to make it available to all users."
来源:Anthropic
同一页把 Mythos 5.2 称为 "our most capable model for cybersecurity engineering"(它在网络安全工程上最强的模型),还补了一句 "Claude Fable 5.2's safeguards will block most cybersecurity-related tasks",意思是 Fable 的防护会挡掉大部分网络安全相关的任务。所以两者的差别,在于各自愿意做什么。Fable 的过滤会拦下高风险的工作,比如渗透测试(经过许可、对自家系统做的模拟攻击)和写漏洞利用程序。Mythos 会放宽这些过滤,但放宽多少,要看你拿到哪个级别。
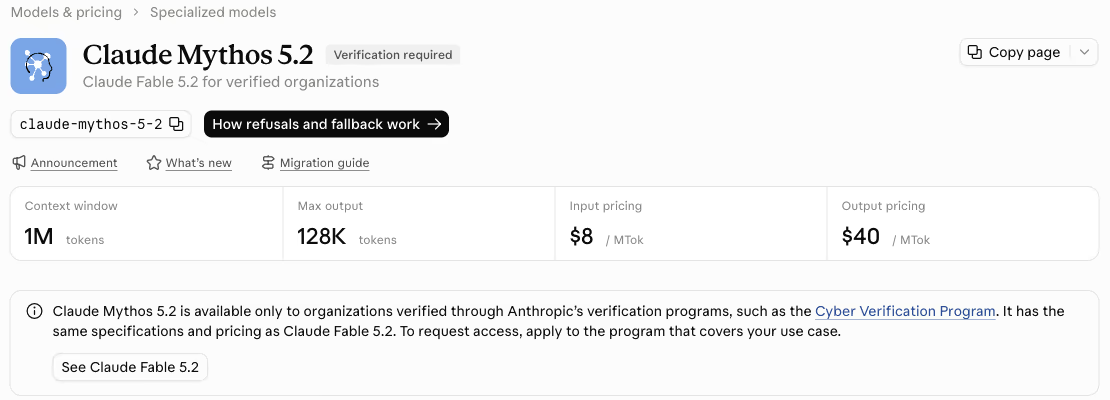 Anthropic 的 Mythos 5.2 文档页面,2026 年 11 月 15 日截图。
"Claude Mythos 5.2 is available only to organizations verified through Anthropic's verification programs, such as the Cyber Verification Program. It has the same specifications and pricing as Claude Fable 5.2."
怎么拿到 Claude Mythos 权限?
根据 Anthropic 帮助中心,你需要付费配套(CVP "isn't available on the Free plan",Free 配套不能用)、一份实体政府带照片证件,以及一部有相机的手机,因为可能要现场自拍。
我们的创办人以个人身份申请 Defense Access,也就是防御级别。申请里写的工作是:检查创办人自己的网页应用、服务器和 AI 工具有没有新漏洞,分析可疑文件,以及写修补。不涉及任何客户的系统。
申请大约在马来西亚时间晚上 11 点 13 分提交,11 点 35 分左右就批了。Anthropic 给 Defense Access 定的目标是两天,别按我们这 20 分钟来计划。
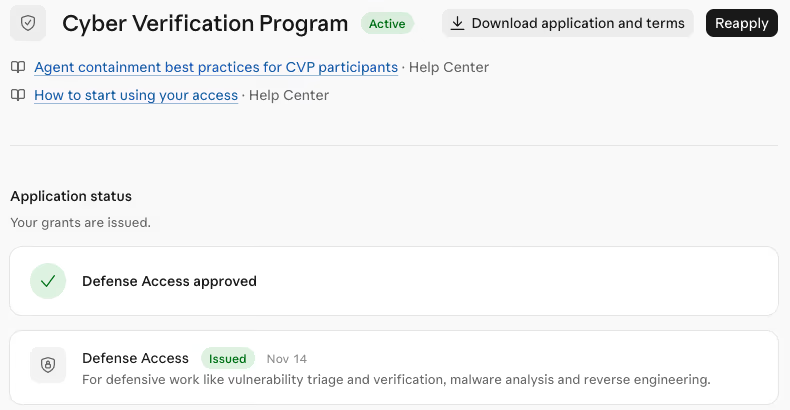 获批后我们创办人的 Verification Portal,2026 年 11 月 15 日截图。
在 Claude Code 里遇到一个小状况:一开始 /model 菜单里没有 Mythos。直接输入 /model claude-mythos-5-2 可以用,重启之后 "Mythos 5.2" 就出现在列表里了。
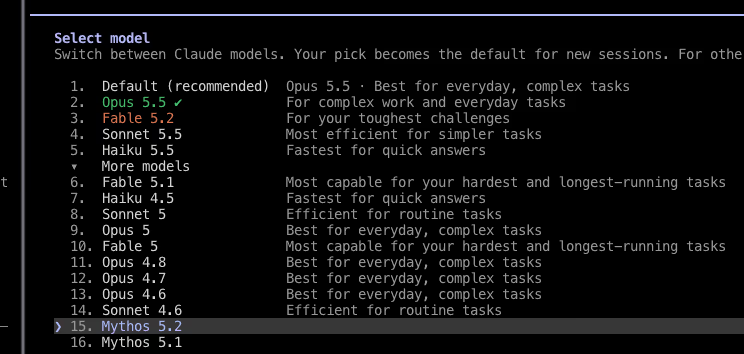 重启后的 Claude Code
/model 菜单,2026 年 11 月 15 日截图。
帮助中心列出的三个级别如下。个人只能申请 Defense Access:
| 级别 | 涵盖范围 | 谁能申请 | 目标审核时间 |
|---|---|---|---|
| Defense Access | 恶意软件分析、事故应变、检查和确认漏洞 | 机构和个人,任何付费配套或 API | 两天 |
| Red Team Access | 经许可的渗透测试、开发漏洞利用程序 | 只限机构,最多 75 名用户,Team、Enterprise 或 API | 两周,目前更久 |
| Specialized Access | 关键基础设施测试 | 只限机构,最多 25 名用户,Team、Enterprise 或 API | 没有固定目标 |
你需要 Claude Mythos 权限吗?马来西亚企业要知道的事
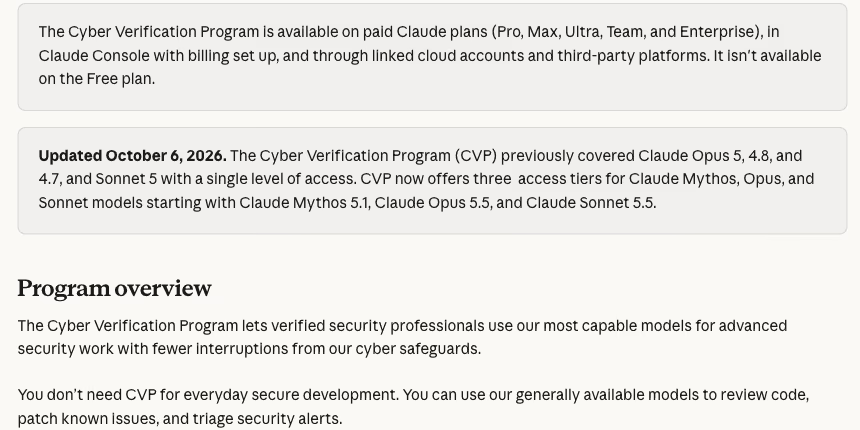 Anthropic 网络安全验证计划的帮助文章,2026 年 11 月 15 日截图。
"You don't need CVP for everyday secure development. You can use our generally available models to review code, patch known issues, and triage security alerts."
来源:Claude 帮助中心
意思是,审查代码、修补已知问题、处理安全警报,一般开放的模型就够用。
我们的看法:大部分马来西亚中小企业可以跳过。Mythos 只有在一种情况下才派得上用场:Claude 一再拒绝你在自家系统上做的正当安全工作。比如你要测试 PHP2Shell 这类漏洞能不能打进你自己的服务器,或者要拆开一个在服务器上发现的可疑文件。
它也附带条件:
- 所有参加计划的人都必须开启数据保留,让 Anthropic 能监察滥用。
- Defense Access 现在已经要求两步登录。从 2026 年 12 月 15 日起,还要用钓鱼网页偷不走的登录方式,例如 passkey,而且不能再用长期有效的 API key。
- 在 Max 和 Ultra 上,Mythos 和 Fable 合用每周用量的最多 50%。在 Pro 上,Mythos 只能用 usage credits。
如果你开的是服务客户的公司,最要紧的一条是:个人权限只涵盖你自己,申请表上也写得很清楚。Gotchaa Lab 为客户提供的网络安全服务是另一回事,不会用到这个个人权限。要替客户做安全工作,你的公司需要自己的 CVP 批准,再加上另外一项对外使用的批准,通常是以托管服务的形式。
不确定 Claude 挡住的是你本来就可以做的工作,还是你不该做的工作?跟我们聊聊。
本文仅供一般参考,不构成专业网络安全建议。计划规则可能会变。