2026 年 11 月 17 日,我们放了一个 AI 黑客去攻击自己的网站。工具叫 Shannon,是 Keygraph 推出的开源 AI 渗透测试工具。它攻击的是放在我们手提电脑上的 gotchaa-lab.com 副本,正式网站完全没碰。十分钟后,它找到了一个缺口:一个内部规划页面,任何人拿到链接都能读。
问题不大。可我们是做网站吃饭的,还是漏掉了。
什么是 AI 渗透测试?
AI 渗透测试,是让 AI 代理(会自己规划、自己动手的小程序)像真人测试员那样攻击你的网站。它们先摸清网站结构,再尝试各种攻击,最后报告成功的那些。渗透测试(pentest)本身,是在陌生人动手之前,经你同意先来试着攻进去。(这个词也有人用来指测试聊天机器人,那是另一回事。)
Shannon 怎么运作,用白话说
Shannon 的 GitHub 页面形容自己是 "an AI pentester for web applications and APIs"。开源版本可以免费下载,不过要搭配你付费的 AI 模型。它先读网站的源代码,找出可能有问题的地方,再去攻击正在运行的网站,看哪些问题是真的。
它的规矩是 "No exploit, no report":只有被一次成功的攻击证实,才会写进报告。所以你不用看普通扫描工具那一长串"可能有问题"的清单。
它测试五种攻击:注入(把指令偷偷塞进表格)、XSS(在页面上植入脚本)、SSRF(骗服务器去抓它不该抓的东西)、登录漏洞,以及权限漏洞。截至 2026 年 11 月 17 日,它在 GitHub 上有 5.2 万颗星。
它在我们网站上找到了什么
我们用 Claude Sonnet 5.5 跑 Shannon v1.9.0。九个代理轮流上场:两个负责摸清网站,五个各自找一种攻击,一个实际尝试权限攻击,一个写报告。
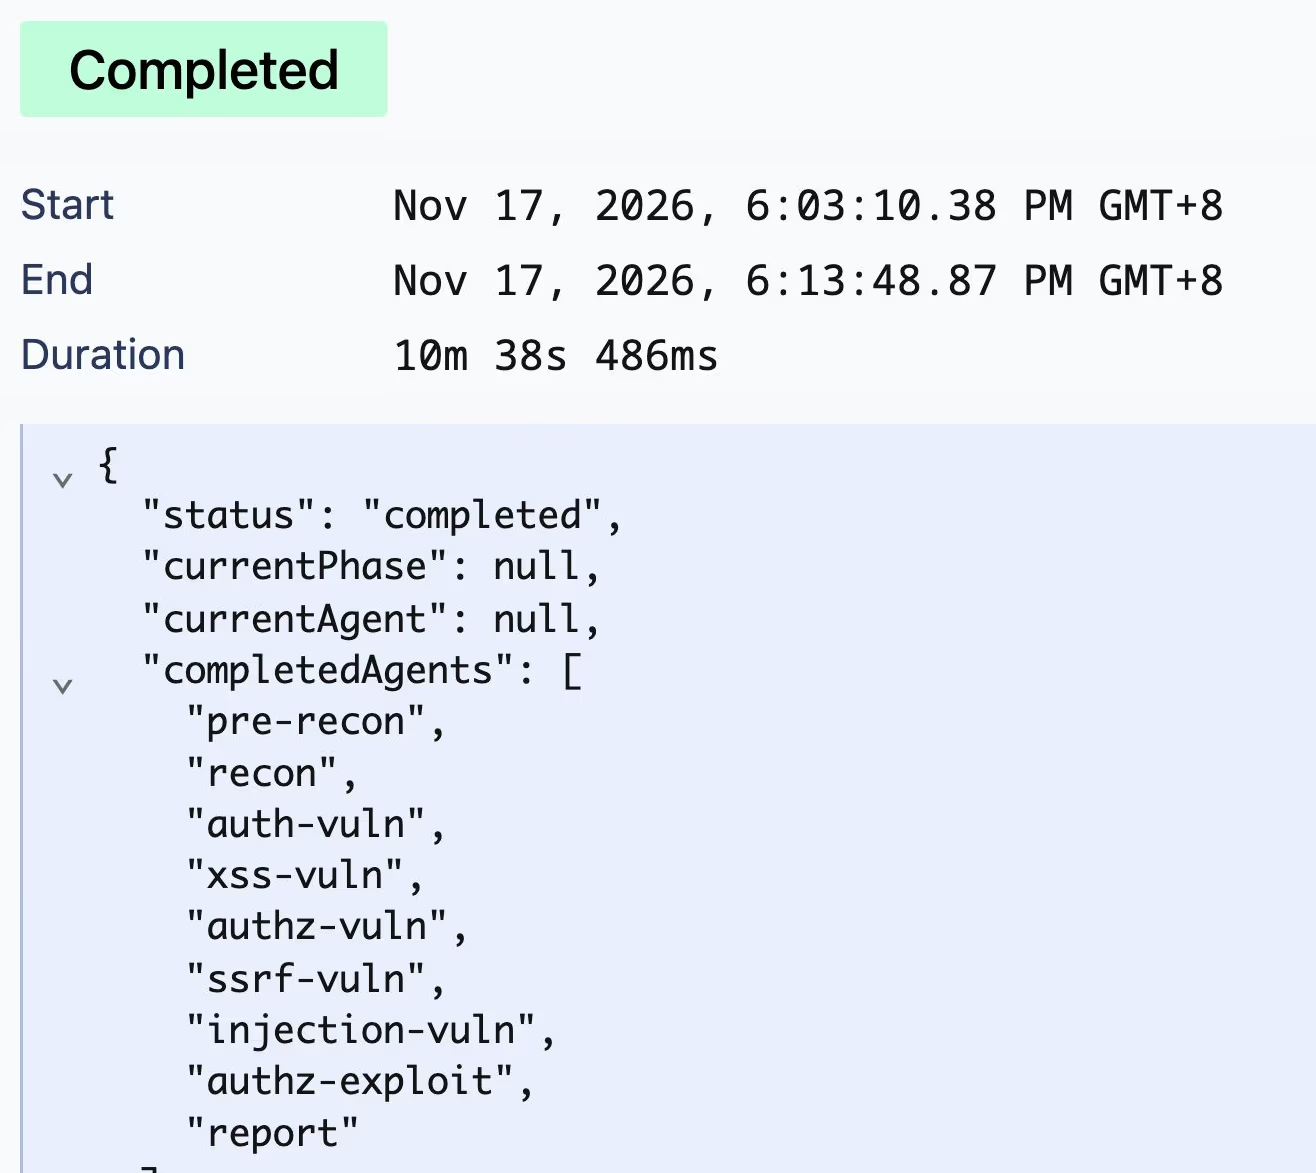 我们 2026 年 11 月 17 日下午 6:03 开始的 Shannon 测试,截自我们自己的面板。
报告里没有登录、脚本、注入或服务器请求方面的问题。它证实了一个低风险的权限缺口:一个内部规划页面,谁都能打开,不需要登录。页面上没有密码、密钥或客户资料,也无法通过它改动任何东西。但它本来就不该公开,所以我们当天就把它从正式网站撤下。
为什么只找到这么一点?我们的网站没有登录功能,也没有数据库,大部分攻击根本没东西可抓。这不代表我们的网站就完全安全了:一次十分钟的测试,只涵盖五种攻击。
对马来西亚企业有什么影响
Shannon 找到的这个缺口,不需要任何黑客技术,有链接就能看。公司网站很容易积下这种页面,旧的促销页、忘了删的测试页都是。
再想象一个网店或预约网站,有登录、订单和个人资料,由小团队或网站开发伙伴做出来。这类工具会试着冒充别人登录、偷看别的顾客的订单,或者往搜索框里塞指令。如果牵涉到个人资料,马来西亚的 PDPA 也可能管得到。
我们的看法: Shannon 这类工具是便宜的初筛,不是完整的渗透测试。它给的是实打实的攻击证明。任何在做有客户资料网站的团队,都应该在上线前拿测试环境(staging)副本跑一次。
AI 渗透测试工具做不到的事
| Shannon 这类 AI 工具 | 真人渗透测试 | |
|---|---|---|
| 需要什么 | 源代码和一个运行中的副本 | 书面范围和授权 |
| 涵盖什么 | 五种常见攻击 | 范围内的一切,包括业务逻辑 |
| 速度 | 几分钟到大约 1.5 小时 | 看范围和测试员的时间 |
| 报告 | 只有证实过的问题 | 问题加上测试员签字 |
它还有别的限制:
- 只能用在自己的系统上。 Shannon 的 README 说,只能在你拥有或取得书面授权的情况下使用,而且 "Do not run Shannon against production systems." 它会建立用户、改动数据。
- 需要设置。 Docker、源代码和付费的 AI 模型账号,这是你开发人员的工作。
- AI 供应商可能会叫停。 Shannon 的文件提到,Anthropic 和 OpenAI 会对网络安全类工作实时把关。验证怎么运作,我们在 Claude Mythos 权限那篇文章里讲过。
- 靠 AI 快速做出来的网站更需要测,原因见氛围编程(vibe coding)的安全风险。
客户或监管机构要渗透测试报告时,你需要的是真正的测试。我们的渗透测试费用指南讲了怎么分辨真测试和单纯的扫描。
这个星期可以做的事
- 列出网站上所有本该保密的页面。
- 在浏览器的无痕窗口里逐一打开。不用登录就能打开的,就是公开的。
- 问你的开发人员,网站上一次测试是什么时候。
想知道 AI 怎么帮你开发和检查软件?跟我们聊聊。我们给你实在的看法,不推销。
本文仅供一般参考,不构成专业网络安全或法律建议。